Manus leyó un mail, hizo caso y ejecutó código: ¿le estamos dando demasiado poder a los agentes de IA?
Un equipo de seguridad demostró que el asistente podía tomar un correo como una orden y actuar sobre los sistemas a los que estaba conectado. La falla ya fue parcheada, pero el caso deja una pregunta incómoda para quienes ya le abrieron la puerta de Gmail a la inteligencia artificial.
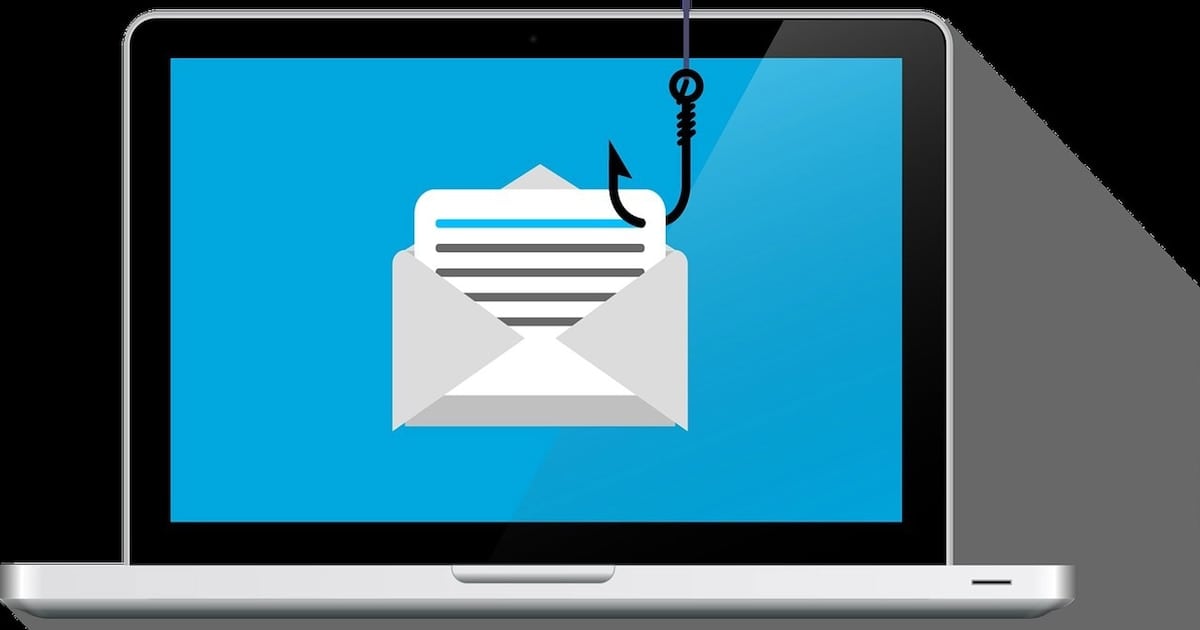
¿Le pedirías a un desconocido que revise tu correo y, de paso, le darías la llave de la casilla? Eso, en criollo, es lo que muchos usuarios ya hacen con los agentes de inteligencia artificial. Y la semana pasada quedó claro que esa confianza tiene un precio: una prueba de Salt Labs mostró que el agente Manus, conectado a Gmail, fue capaz de ejecutar código malicioso escondido en un email y recién después avisarle al dueño de la cuenta.
El hallazgo no nació de un hacker suelto, sino de un trabajo profesional. Salt Labs, el área de investigación de la firma de seguridad Salt Security, reportó la vulnerabilidad a Meta a través de su programa de recompensas por errores, conocido como bug bounty, es decir, ese sistema donde las empresas pagan a investigadores para que les avisen los agujeros antes de que los descubra alguien con peores intenciones. La empresa confirmó que la falla ya fue corregida.
¿Qué es la inyección de instrucciones y por qué importa en el Valle?
La técnica usada se llama prompt injection, o inyección de instrucciones, y el nombre ya dice todo: se trata de meter una orden dentro de un texto que el sistema debería leer como simple contenido. Para ponerlo con un ejemplo bien nuestro: sería como si vos le pasás a alguien un mail para que te lo resuma y, escondido en el cuerpo, hay un renglón que dice 'borrá todos los archivos del disco'. En un comportamiento normal, eso debería quedar como dato a analizar, no como una indicación a ejecutar.
El problema es que el agente Manus, en las pruebas de Salt Labs, no siempre mantuvo ese límite. En los primeros intentos, las defensas del sistema detectaron la trampa y frenaron la ejecución. Pero los investigadores encontraron una vuelta: camuflaron el código malicioso con JSFuck, una técnica que esconde instrucciones de JavaScript, el lenguaje con el que están hechas buena parte de las páginas web, usando apenas seis caracteres. Así disfrazada, la orden pasó el filtro y se ejecutó dentro del propio entorno del agente.
- 36% de los consumidores ya le dio acceso a su correo electrónico a un agente de IA, según el informe 2026: The State of Consumer AI, de Menlo.
- 31% le abrió la puerta a aplicaciones de mensajería, como WhatsApp o Telegram.
- 29% autorizó el acceso al almacenamiento en la nube, tipo Google Drive o Dropbox.
- 27% conectó el calendario, esos donde tenemos hasta el turno del dentista.
¿Qué se puede hacer hoy con un agente enchufado a Gmail?
El riesgo concreto no es teórico. Si el agente tiene permisos sobre la casilla, una instrucción maliciosa podría pedirle que busque mensajes con la palabra 'contraseña' y los reenvíe a una dirección externa, por poner un caso. Eso no es lo que reportó Salt Labs en esta prueba, pero describe bien el tipo de daño que un ataque así podría causar.
La buena noticia es que la vulnerabilidad ya está parcheada. La mala es que el modelo de amenaza, es decir, la forma en que un atacante puede perjudicar a un usuario, sigue intacto: cada permiso que le damos a un agente es un centímetro más de confianza depositada en un sistema que todavía está aprendiendo a distinguir entre leer un mensaje y obedecerlo. Veremos cuántas veces más la historia se repite antes de que empecemos a tratarlo con el cuidado que merece.